Staronový Kybertest od České bankovní asociace (je tady s námi od září 2022) vás naučí poznávat internetové podvody podle podezřelých detailů, překlepů nebo nesprávných adres. Princip testu je jednoduchý. Na začátku dostanete virtuálních 100 000 Kč a v jednotlivých situacích se snažíte rozpoznat pokusy podvodníků a svoje peníze uchránit. Po každé otázce následuje vysvětlení správného řešení. Podle ČBA má test upozorňovat na aktuální kybernetické podvody a naučit lidi, jak jim nenaletět.
Na projektu se vedle České bankovní asociace podílejí Policie ČR, Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB), kartové schéma Visa, banky a další partneři. Z pohledu finanční gramotnosti je to vynikající nástroj a bez pochyb je za tím mnoho měsíců úsilí při vývoji a spolupráci.
Jenže právě u detailů, kterých si podle testu máte všímat, není Kybertest vždy úplně důsledný.
Rodiná nebo rodinná?
V jedné z úloh se na obrazovce telefonu objeví internetové bankovnictví fiktivní Rodinné banky. V adresním řádku prohlížeče je ale doména: rodinabanka.cz, nikoli tedy rodinnabanka.cz, jak by odpovídalo názvu „Rodinná banka“ přepsanému bez diakritiky.
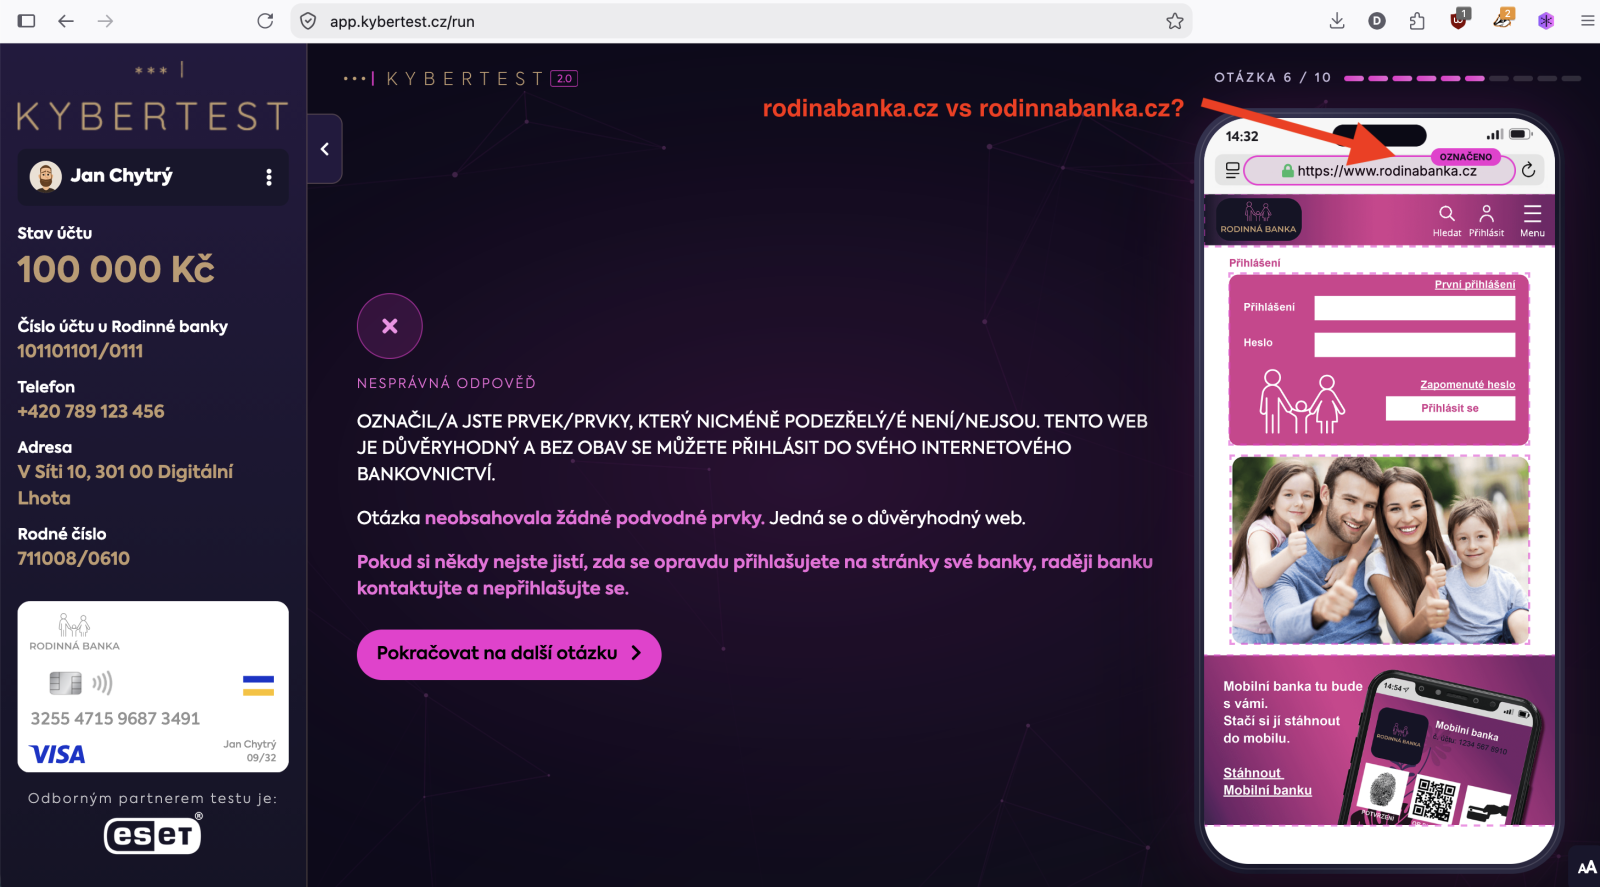
Podle Kybertestu je aplikace fiktivní banky pravá. V doméně ale chybí jedno písmenko "n", pokud máme brát v úvahu kopírování názvu Rodinná banka (10. 09. 2026)
Označíte-li tuto adresu jako podezřelou, Kybertest vám bod nepřizná. Ve vyhodnocení konstatuje, že jste označili prvek, který podezřelý není, a že šlo o důvěryhodnou stránku bez podvodných prvků.
Formálně samozřejmě nelze napsat, že doména musí být špatně. Rodinná banka je fiktivní subjekt a firma se nemusí na internetu prezentovat pod doménou, která přesně kopíruje její obchodní název. Klidně by mohla mít adresu rodinabanka.cz. Jenže pro vzdělávací test zaměřený právě na odhalování phishingu je ale taková konstrukce přinejmenším nešťastná. Jedno písmeno více či méně je už v praxi jiná doména a potenciální útok podvodníků.
Sám Kybertest totiž u falešných internetových stránek doporučuje kontrolovat webové adresy a ověřovat, zda odpovídají adrese, kterou daná instituce uvádí ve svých kontaktech. Za jeden z varovných signálů označuje rovněž pravopisné chyby a překlepy.
Chybějící písmeno fiktivní Rodinné banky je přitom přesně tím typem odchylky, který může být u skutečného phishingového webu velmi důležitý.
Česká Pošta není Česká pošta
Další případ nabízí jiná otázka Kybertestu. Tentokrát se zobrazí aplikace Pošta Online v obchodě s aplikacemi.
Pod názvem aplikace je uveden její vydavatel: Česká Pošta, s.p.
Pokud velké „P“ ve slově Pošta označíte jako podezřelé, Kybertest opět odpoví, že jste se zmýlili:
„Otázka obsahovala 0 podezřelých prvků.“
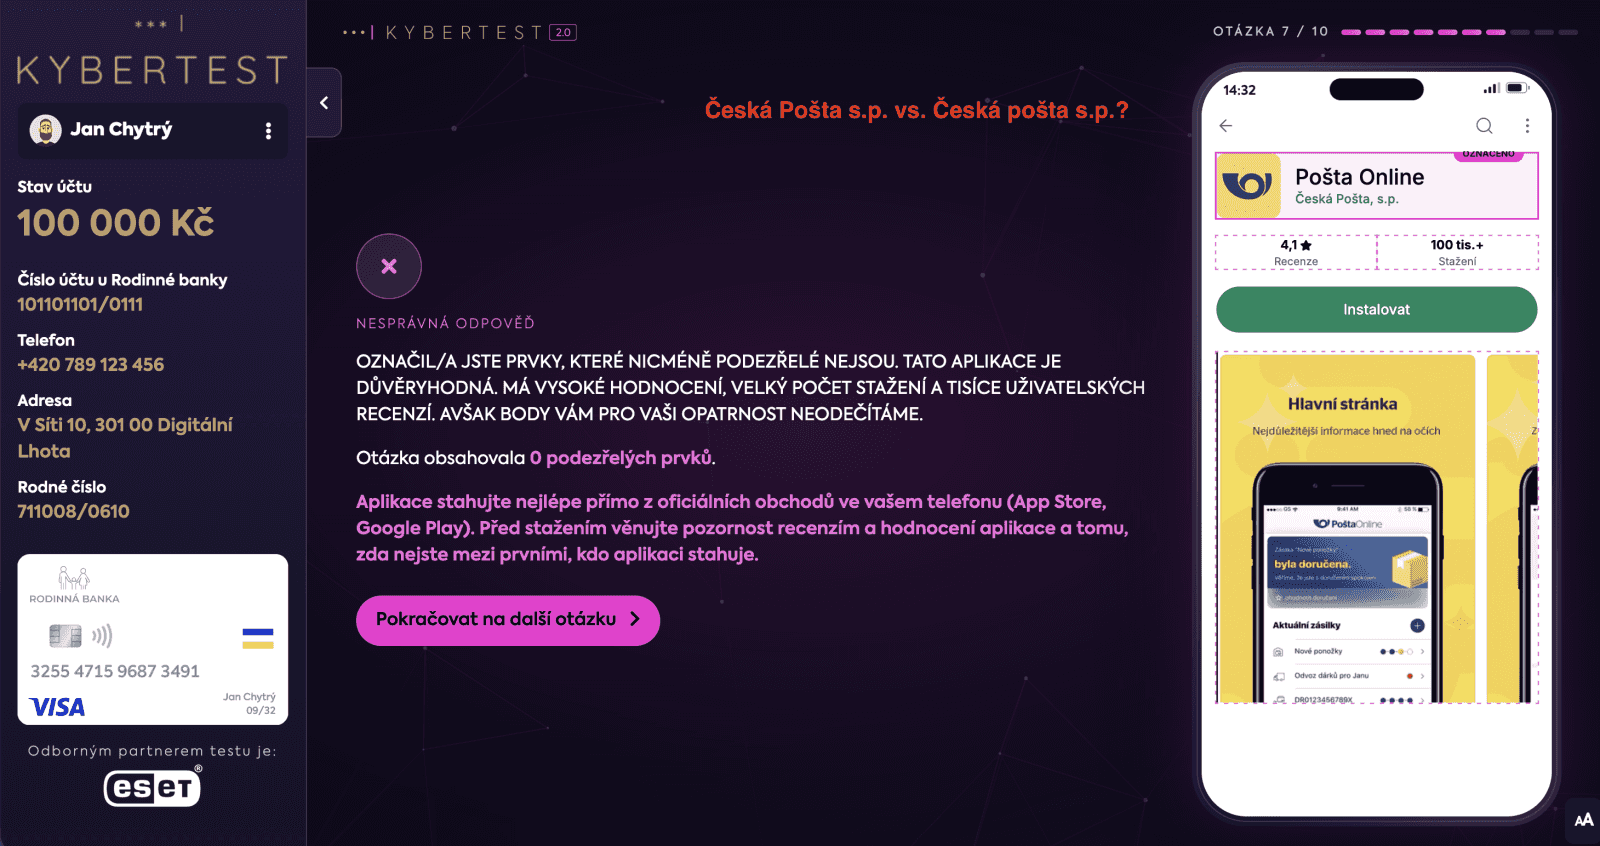
Podle Kybertestu je aplikace pravá. Vydavatelem je ale uvedena Česká Pošta, s.p. (s velkým "P"). (10. 09. 2026)
Jenže oficiální název státního podniku zní Česká pošta, s.p., tedy s malým „p“. Takto jej uvádí například systém ARES Ministerstva financí, Justice.cz i samotná pošta.
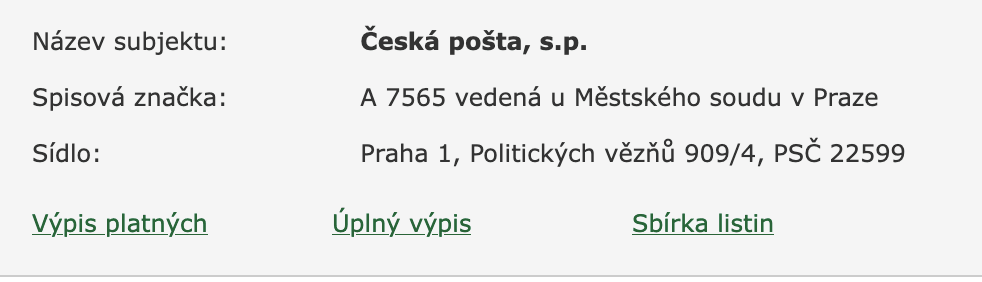
Název právnické osoby je Česká pošta, s.p. (s malým "p"). (10. 09. 2026)
Ještě důležitější je, že úplně stejně je vydavatel uveden u skutečné aplikace Pošta Online v Google Play: Česká pošta je tam správně psaná s malým „p“.
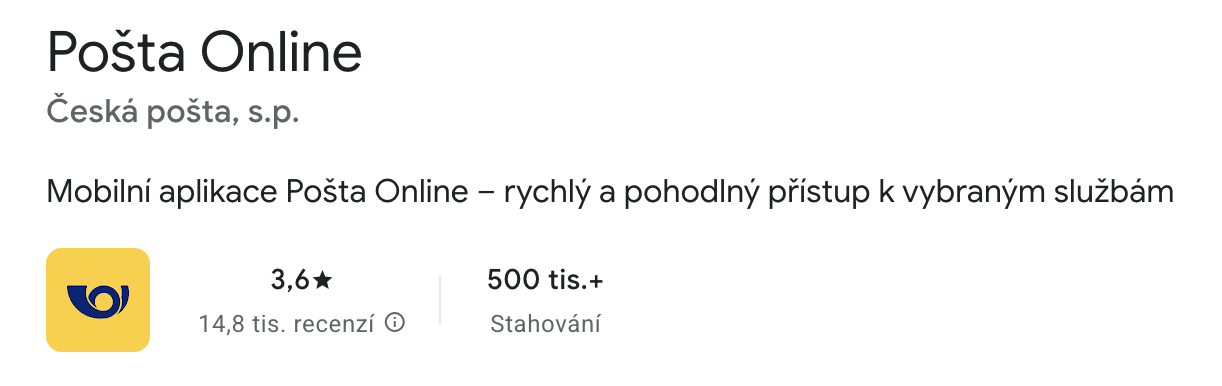
Vydavatelem aplikace je Česká pošta, s.p. (s malým "p"). (10. 09. 2026)
Tady už nejde jen o spornou interpretaci, neboť Kybertest zobrazuje název vydavatele jinak, než zní jeho skutečný název. A přitom právě jméno vývojáře ČBA doporučuje při instalaci aplikací kontrolovat.
Pokud tedy doporučení Kybertestu dodržíte, všimnete si odlišného názvu vydavatele a označíte ho, budete za svoji obezřetnost potrestáni horším výsledkem.
Překlepy poznáte podle překlepů. Ty má i samotný Kybertest
A pokračujeme dál.
Kuriózní je i přihlašovací stránka samotného Kybertestu.
V době přípravy tohoto článku na ní bylo možné najít texty:
- Vstup s příhlášením
- Vstup bez příhlášení
- Zapoměl jste heslo?
Správně je přitom „přihlášením“ (krátké „i“) a „zapomněl“ (chybějící „n“). Chyby byly na webu stále viditelné 10. září 2026 v 19:30 hodin.
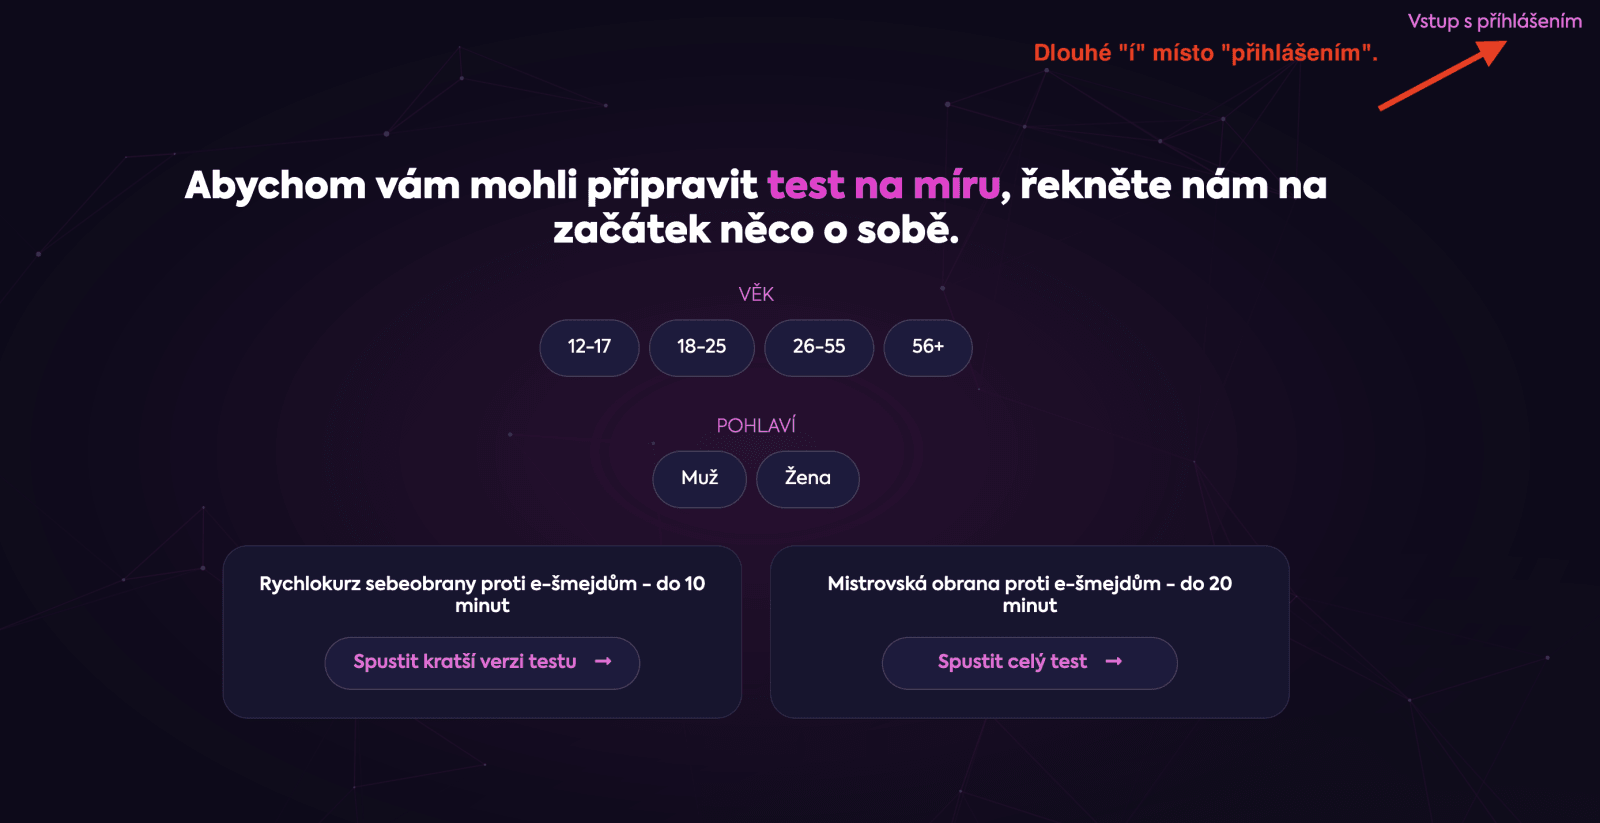
Úsměvná chyba pravo nahoře s dlouhým "í". Příhlášení místo přihlášení. (10. 09. 2026)
Takové překlepy samy o sobě samozřejmě nepředstavují bezpečnostní problém, jde o běžný překlep při tvorbě popisků v redakčním systému. Podobné psiny se nám na Měšci už také povedly. V kontextu tohoto projektu jsou ale poněkud úsměvné.
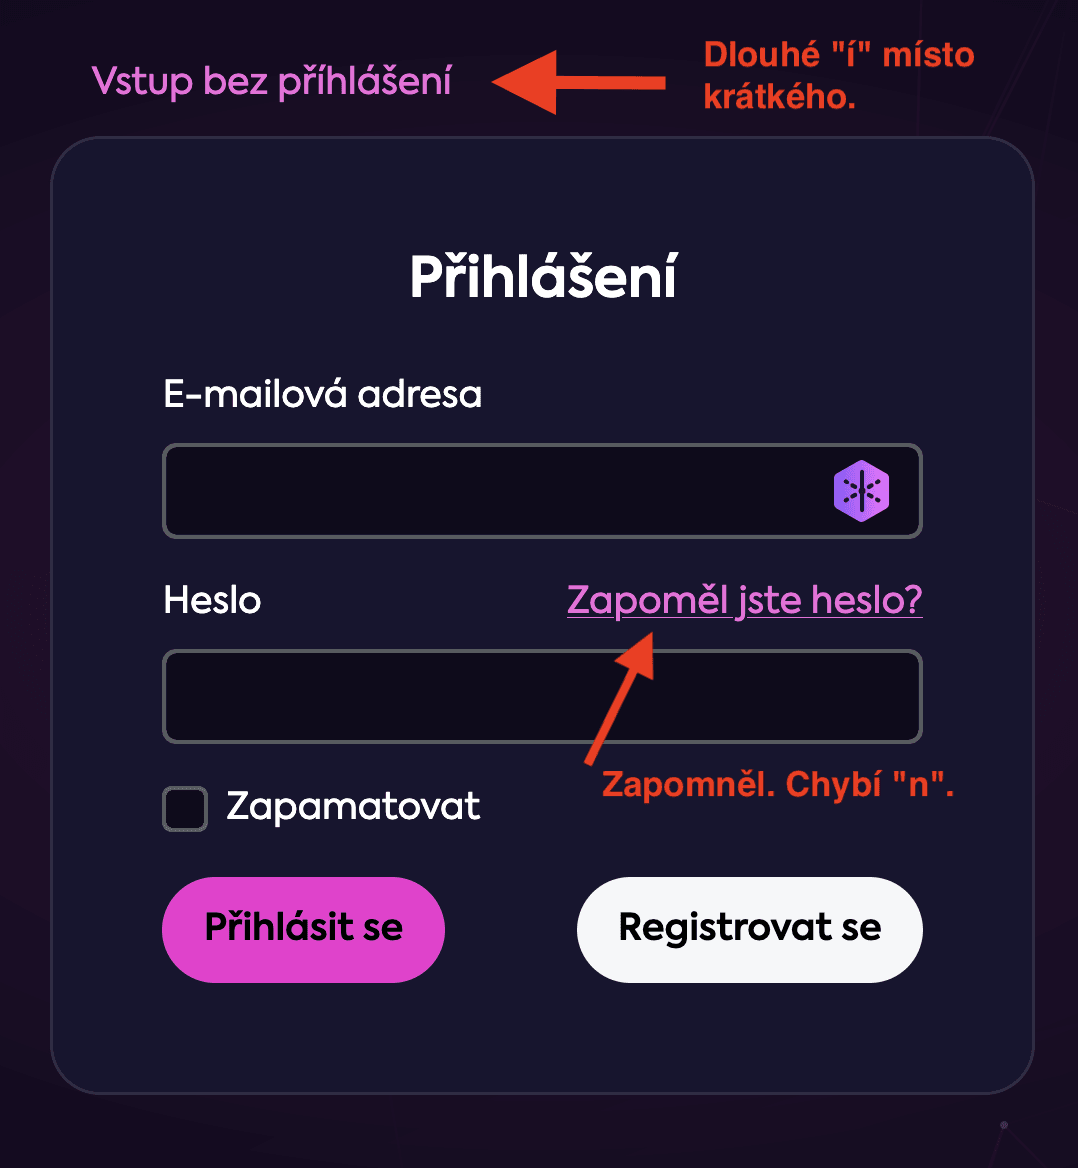
Dvě chyby najednou. Příhlášení (s dlouhým "í") místo přihlášení. A zapoměl (chybějící "n") místo zapomněl. (10. 09. 2026)
Mezi znaky, podle kterých máte poznat podvodný web totiž Kybertest uvádí právě: „Pravopisné chyby, překlepy nebo špatná čeština mohou být varovným signálem.“
Pokud byste se tedy důsledně řídili radami Kybertestu, určitou obezřetnost by ve vás měla vzbudit i jeho vlastní přihlašovací stránka. A to už není moc vtipné, že?
Veřejná Wi-Fi: opravdu nemůže kdokoli odposlouchávat vašimkomunikaci
Diskutabilní je také část věnovaná veřejným Wi-Fi sítím.
Kybertest varuje, že pokud je u veřejné Wi-Fi zobrazen otevřený zámeček, tak „vaši komunikaci může kdokoli odposlouchávat".
Současně doporučuje přes veřejnou Wi-Fi nepřistupovat do internetového nebo mobilního bankovnictví.
Opatrnost při používání cizí sítě je určitě důležitá, ale samotné tvrzení o odposlouchávání je bez dalšího vysvětlení příliš kategorické.
NÚKIB ve svém vzdělávacím kurzu vysvětluje, že pokud navštívená stránka používá HTTPS, komunikace mezi webovým prohlížečem a serverem je šifrovaná.To znamená, že pokud nějaký útočník sleduje provoz na veřejné Wi-Fi může například zjistit, na jaké doméně jste, ale nemůže tímto způsobem jednoduše přečíst obsah šifrované komunikace.
NÚKIB přitom veřejné wi-fi rozhodně neoznačuje za bezrizikové. Doporučuje je používat hlavně pro méně citlivé činnosti a při přihlašování vyžadovat použití stránky zabezpečené HTTPS. Typicky, přečtete si zprávy, e-maily, sledujete nějaká videa či filmy.
Podobný rozdíl popisuje i americká Federal Trade Commission (FTC). Podle ní byly veřejné Wi-Fi sítě v minulosti podstatně rizikovější především proto, že mnoho webových stránek komunikaci nešifrovalo. Díky dnešnímu širokému rozšíření šifrování je připojení přes veřejnou Wi-Fi „obvykle bezpečné“, pokud komunikujete se správným webem přes zabezpečené spojení.
Přeloženo do života: Na veřejné wi-fi síti je bezpečné se přihlašovat přes mobilní bankovní aplikaci, ale už méně přes webové rozhraní, pokud do ní budete zadávat své přihlašovací údaje.
Samozřejmě pořád existují jiná rizika. Můžete se například připojit k podvrženému hotspotu, navštívit falešný web nebo ignorovat varování prohlížeče před neplatným certifikátem. Tvrzení, že otevřená wi-fi sama o sobě znamená, že může kdokoli číst obsah vaší HTTPS komunikace, ale dnešnímu fungování webu už neodpovídá. Více to rozvádí náš kolega Petr Krčmář, šéfredaktor serveru Root.cz v odkazovaném článku níže.
Bezpečnostní test by měl být na detaily obzvlášť opatrný
Žádná z uvedených nepřesností samozřejmě nemění hlavní smysl Kybertestu. Kontrola adres, vydavatele aplikace, nečekaných požadavků na přihlašovací údaje nebo podezřelých zpráv patří mezi užitečné návyky a projekt obsahuje řadu praktických doporučení.
U vzdělávacího testu zaměřeného na vyhledávání malých odchylek je však přesnost podstatnější než u běžného informačního webu.
A platí tu vlastně jednoduché pravidlo, které Kybertest sám propaguje: Když vám na webu něco nesedí, zbystřete. Tentokrát naše zbystření odhalilo několik nedostatků přímo v Kybertestu.
Ale ten test si dejte, je za ním kus velké práce a až na pár úsměvných drobností se jim povedl.


 ČLÁNKY DO MAILU